Ocena z uzasadnieniem
Kwestionariusz, ustalenia i odniesienia do dowodów pokazują, skąd bierze się ocena i które obszary wymagają uwagi.
Aplikacja do audytu cyberbezpieczeństwa
Sprawdź stan bezpieczeństwa organizacji, uporządkuj ryzyka, dokumenty i zalecenia. Wyznacz działania z właścicielem, terminem i sposobem weryfikacji. CyberScope łączy pracę audytora z informacją potrzebną kierownictwu.
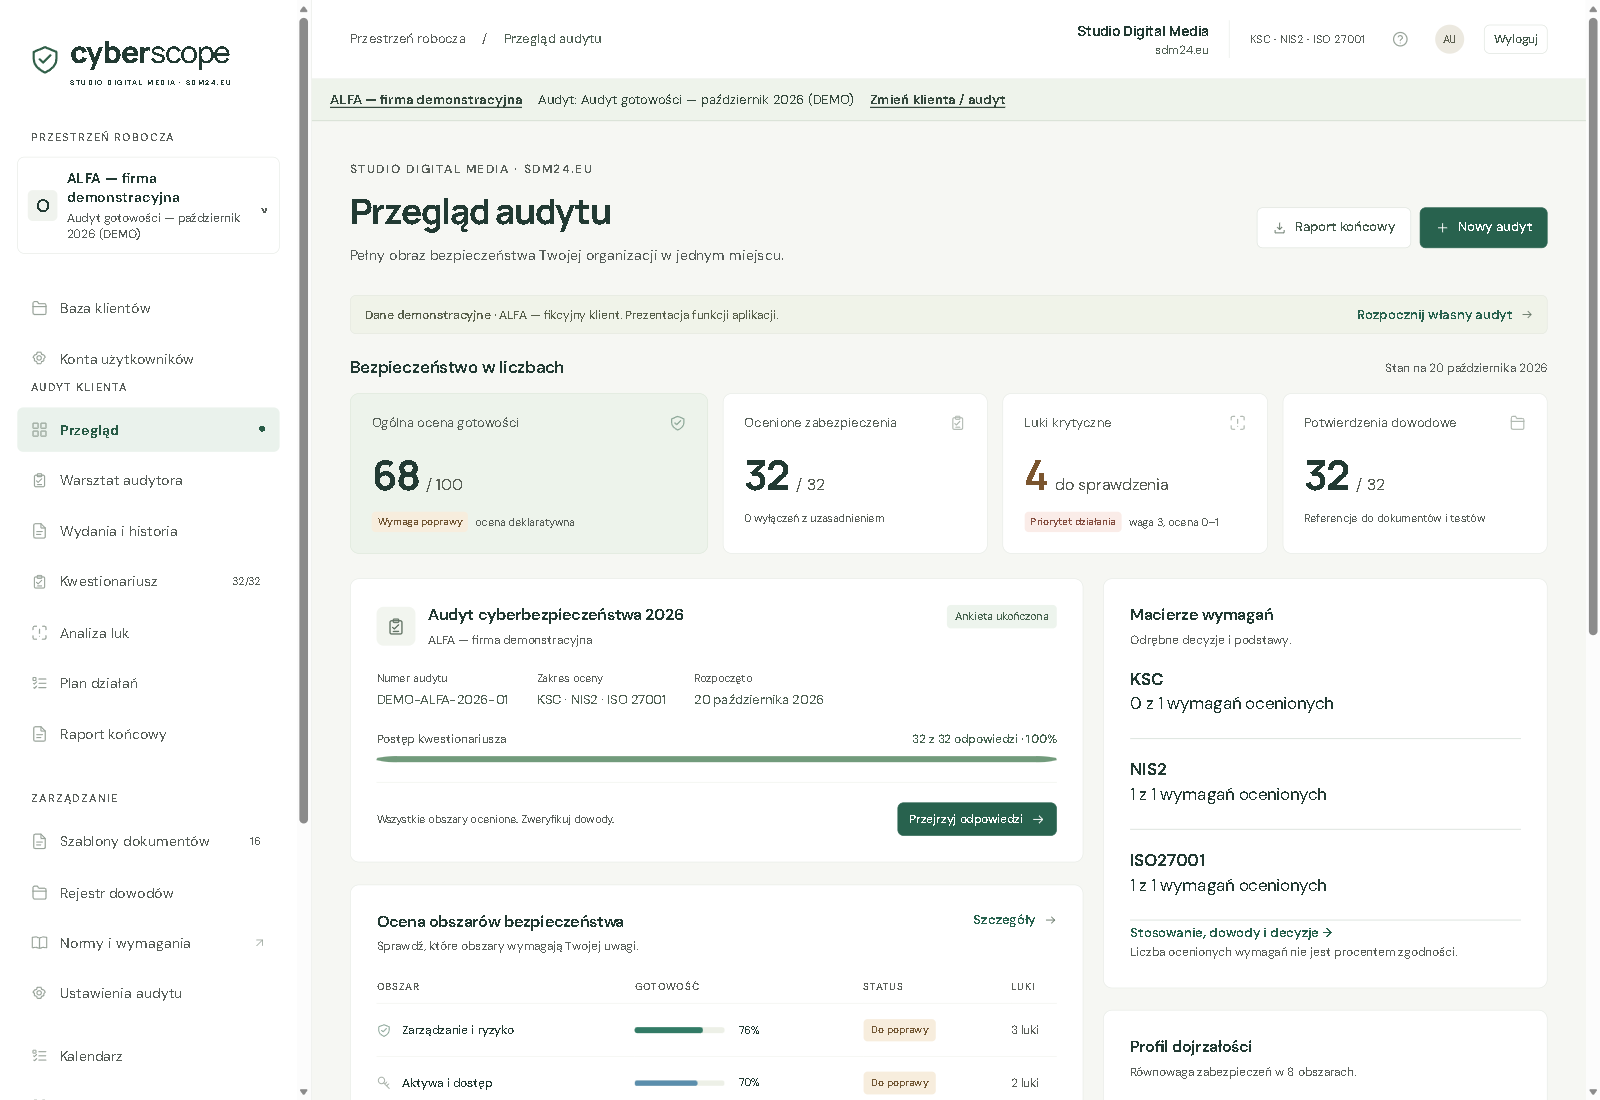
Kliknij obraz, aby otworzyć galerię. Widoki zawierają dane demonstracyjne.
Mniej rozproszonych informacji
Od ustalenia zakresu i zebrania dowodów do planu poprawy oraz raportu. W aplikacji dostępne są 32 pytania audytowe w 8 obszarach bezpieczeństwa i 16 formularzy dokumentów. Liczby opisują zakres aplikacji, nie wynik usługi u klienta.
Kwestionariusz, ustalenia i odniesienia do dowodów pokazują, skąd bierze się ocena i które obszary wymagają uwagi.
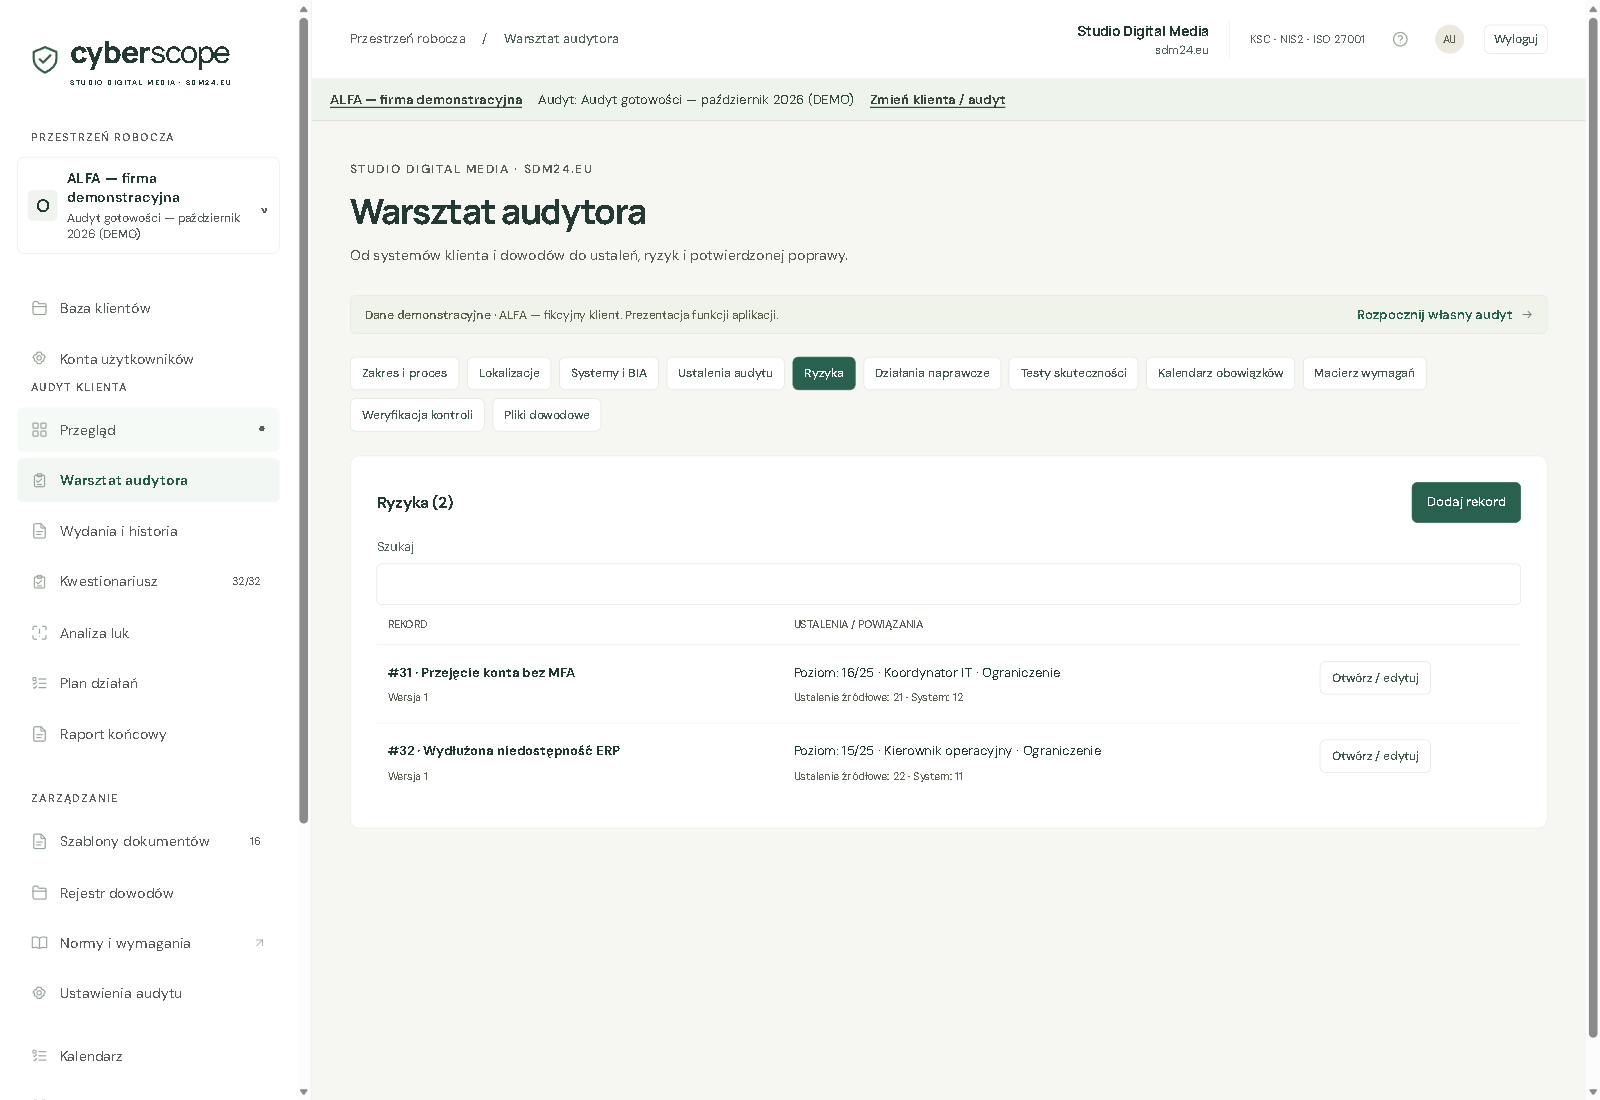
Połącz ryzyko z ustaleniem i systemem. Zapisz właściciela, termin, decyzję oraz sposób sprawdzenia poprawy.
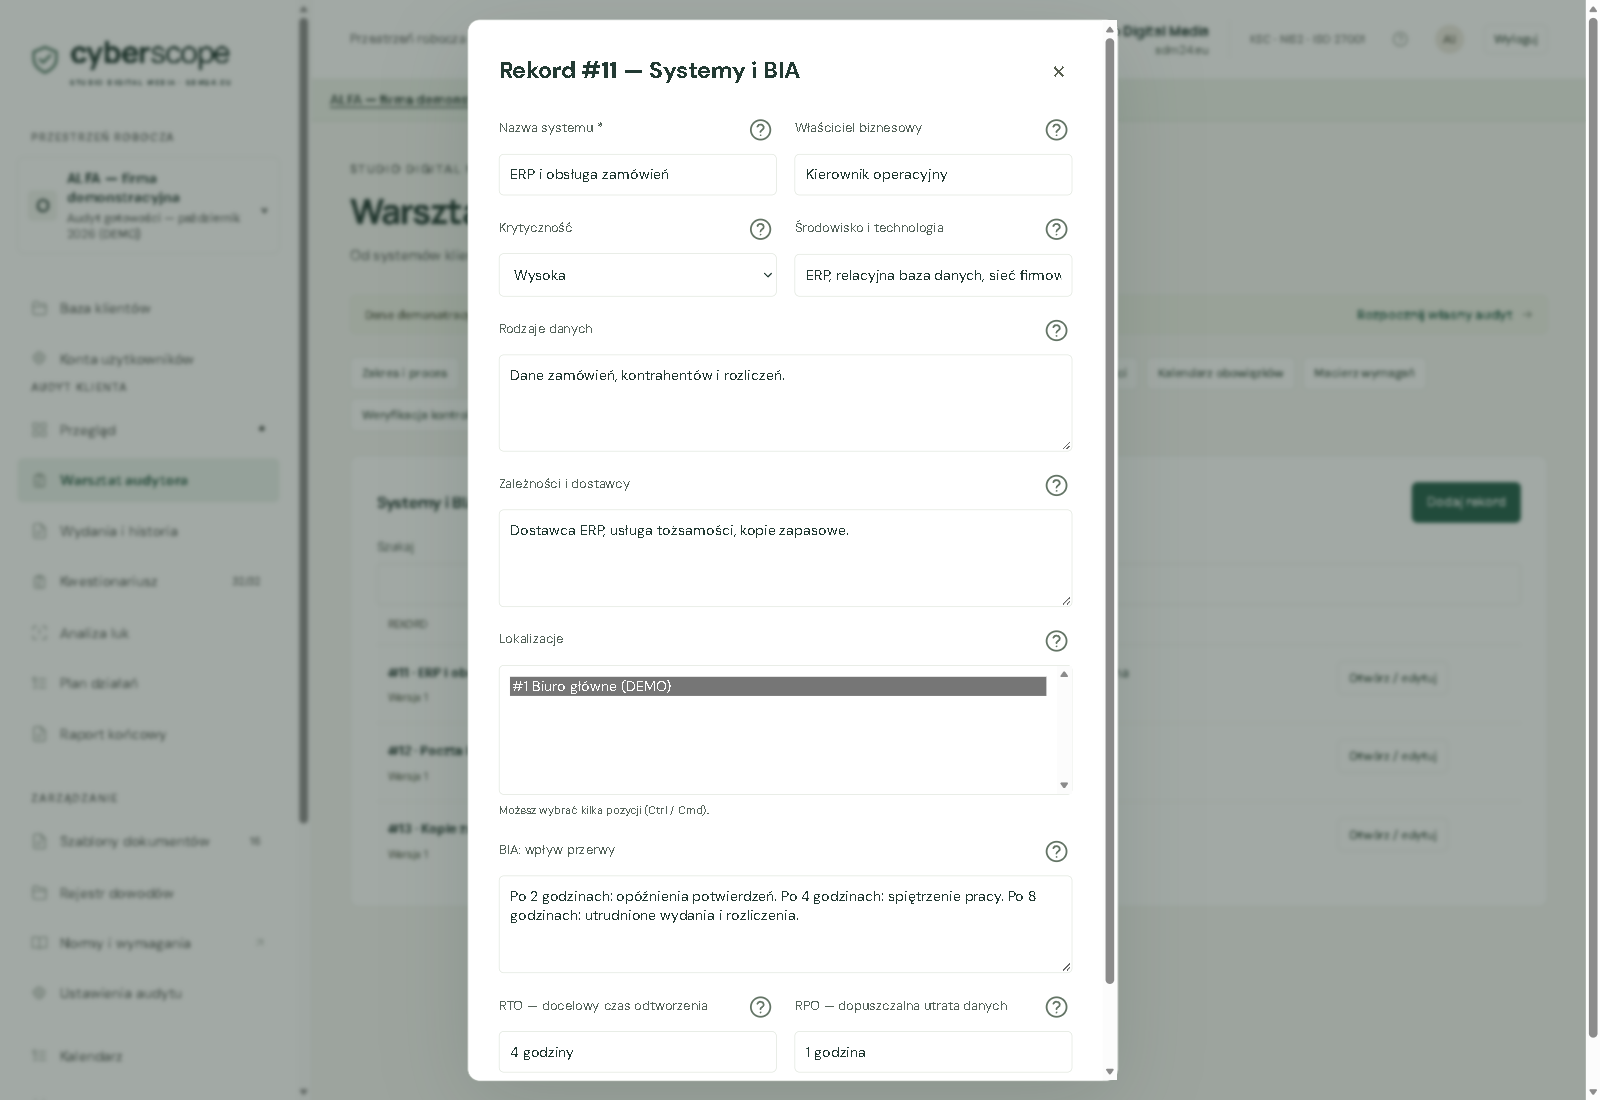
Formularze pomagają przygotować analizę ryzyka, plan postępowania, dokumenty SZBI i analizę wpływu przerwy. Dokumenty można zapisać jako PDF.
Baza klientów porządkuje systemy, lokalizacje i audyty. Raporty zawierają dane właściwej organizacji i zakres badania.
Materiały dowodowe i wersje pozostają przy audycie. Przygotowanie, przegląd i zatwierdzenie wydania to oddzielne etapy pracy.
Podsumowanie zarządcze i raport techniczny PDF przedstawiają wnioski w zakresie potrzebnym różnym odbiorcom.
Zrzuty pochodzą z interfejsu aplikacji wypełnionego fikcyjnymi danymi. Nie pokazują audytu rzeczywistego klienta. Kliknij obraz, aby otworzyć galerię.
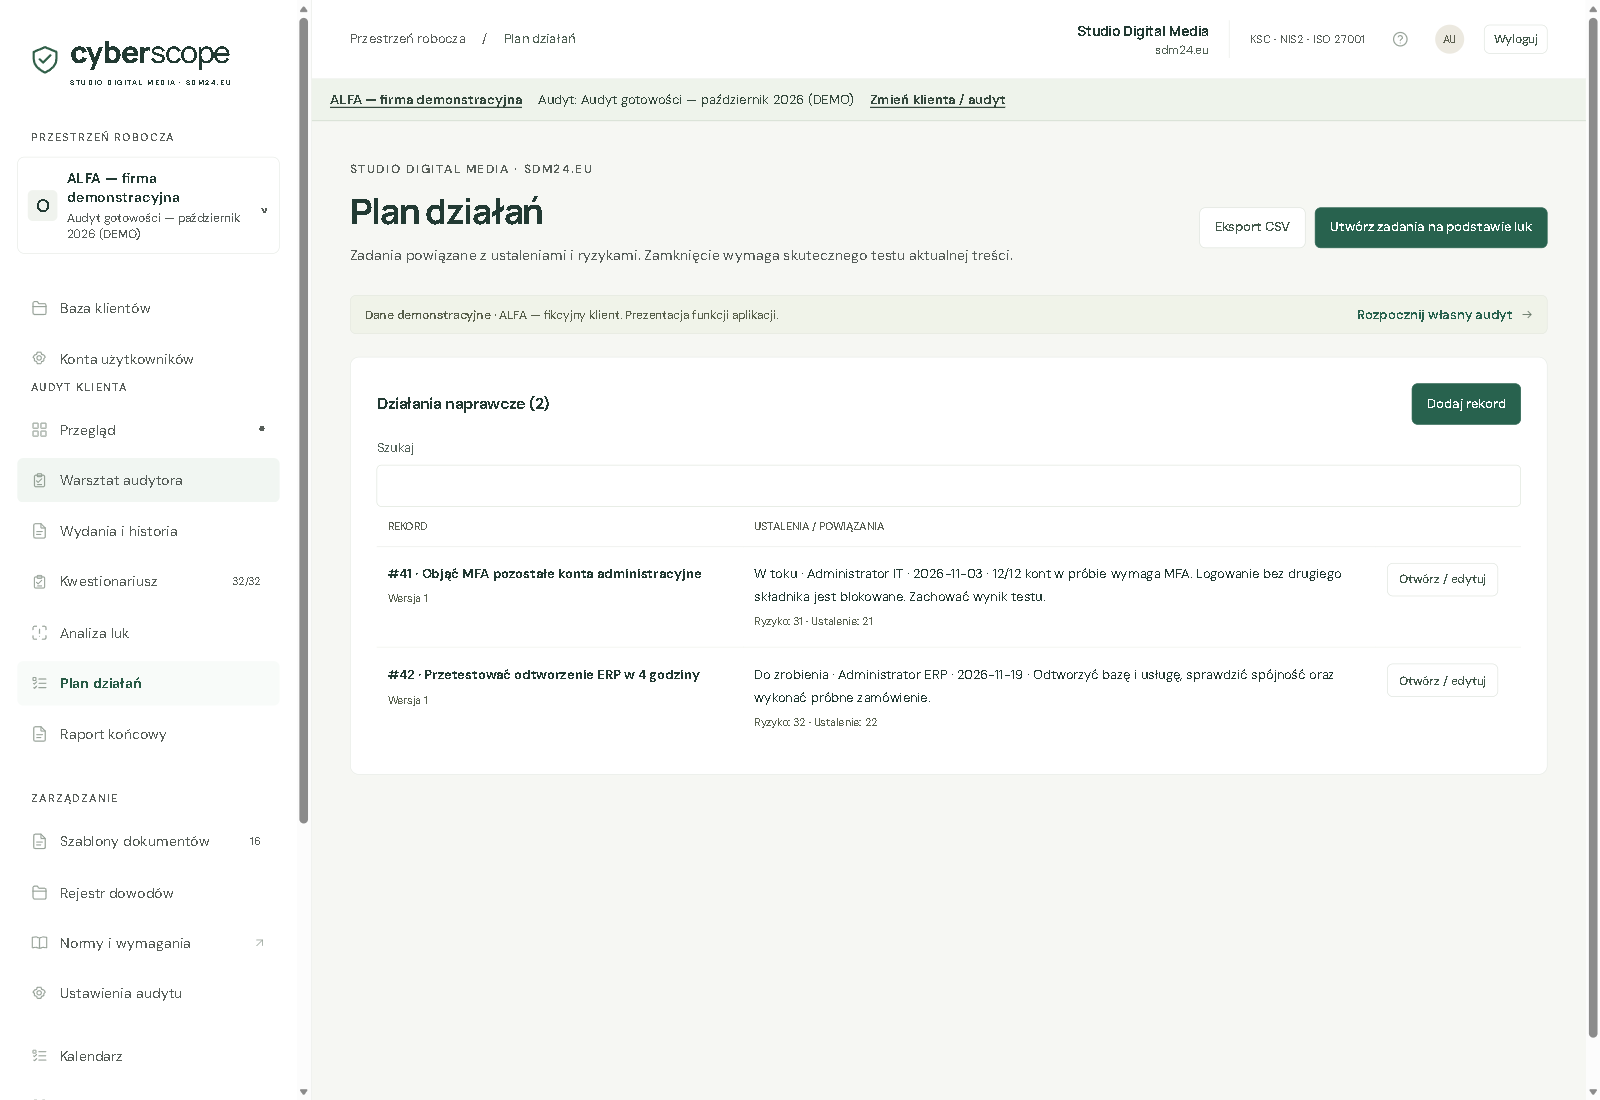
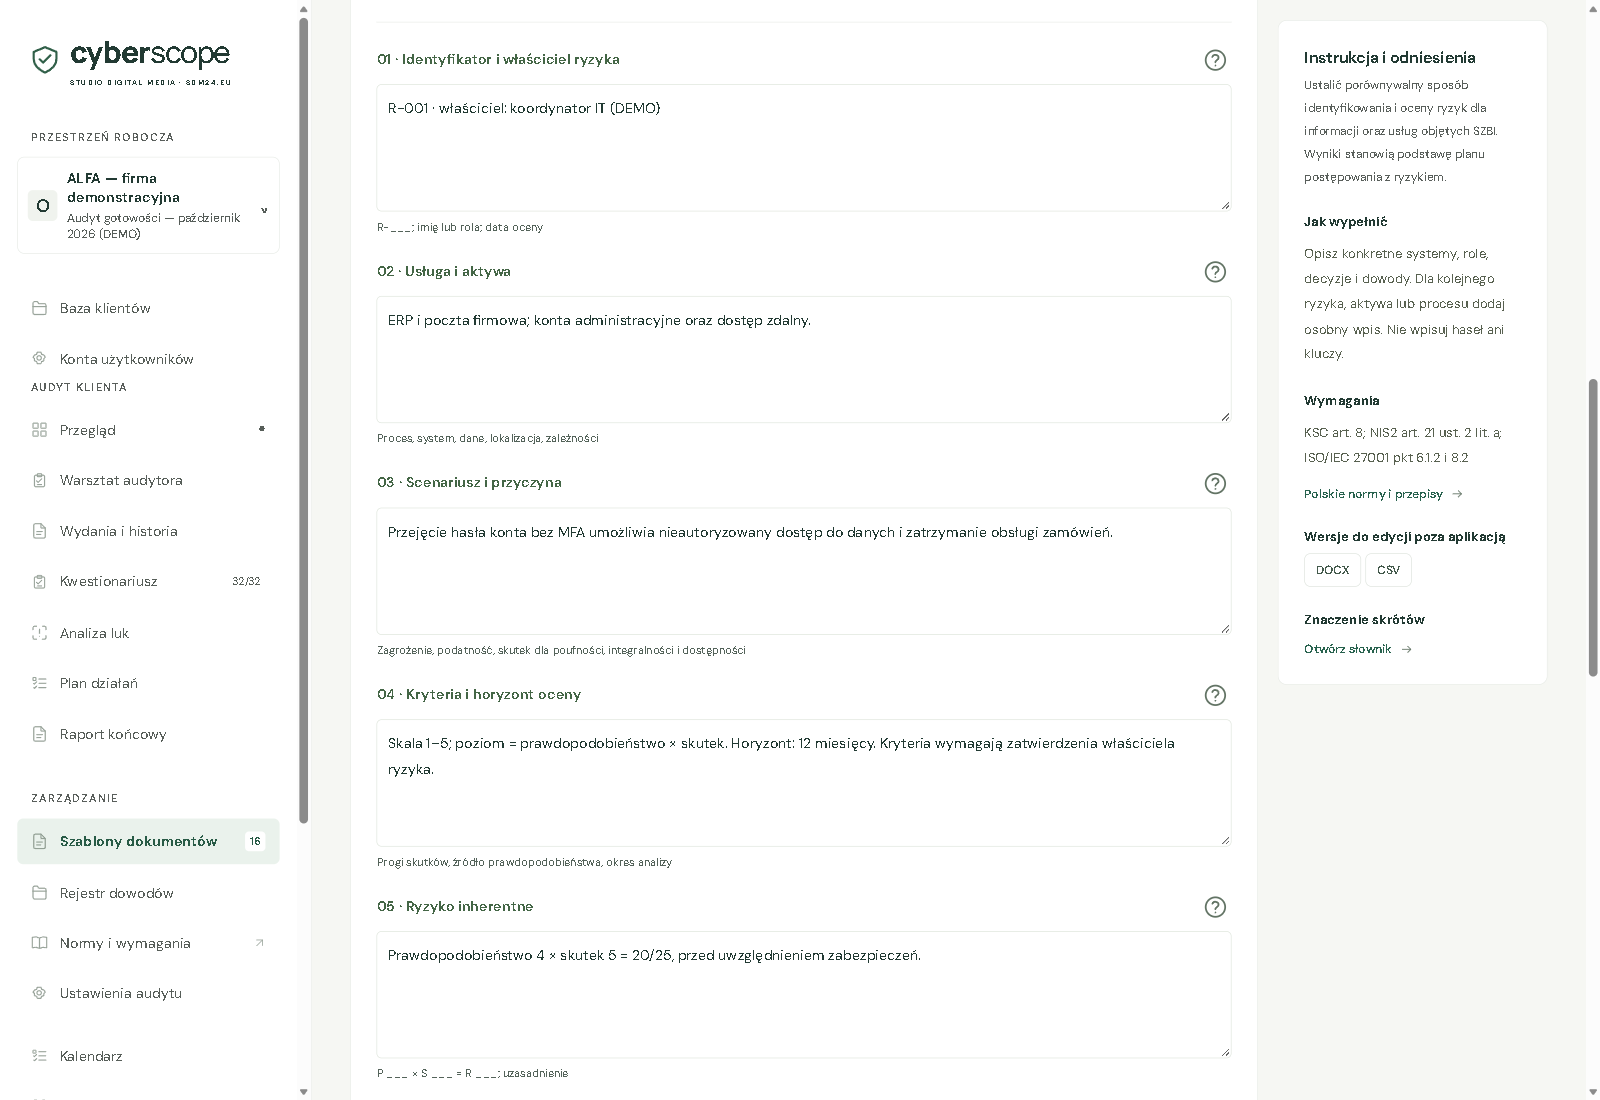
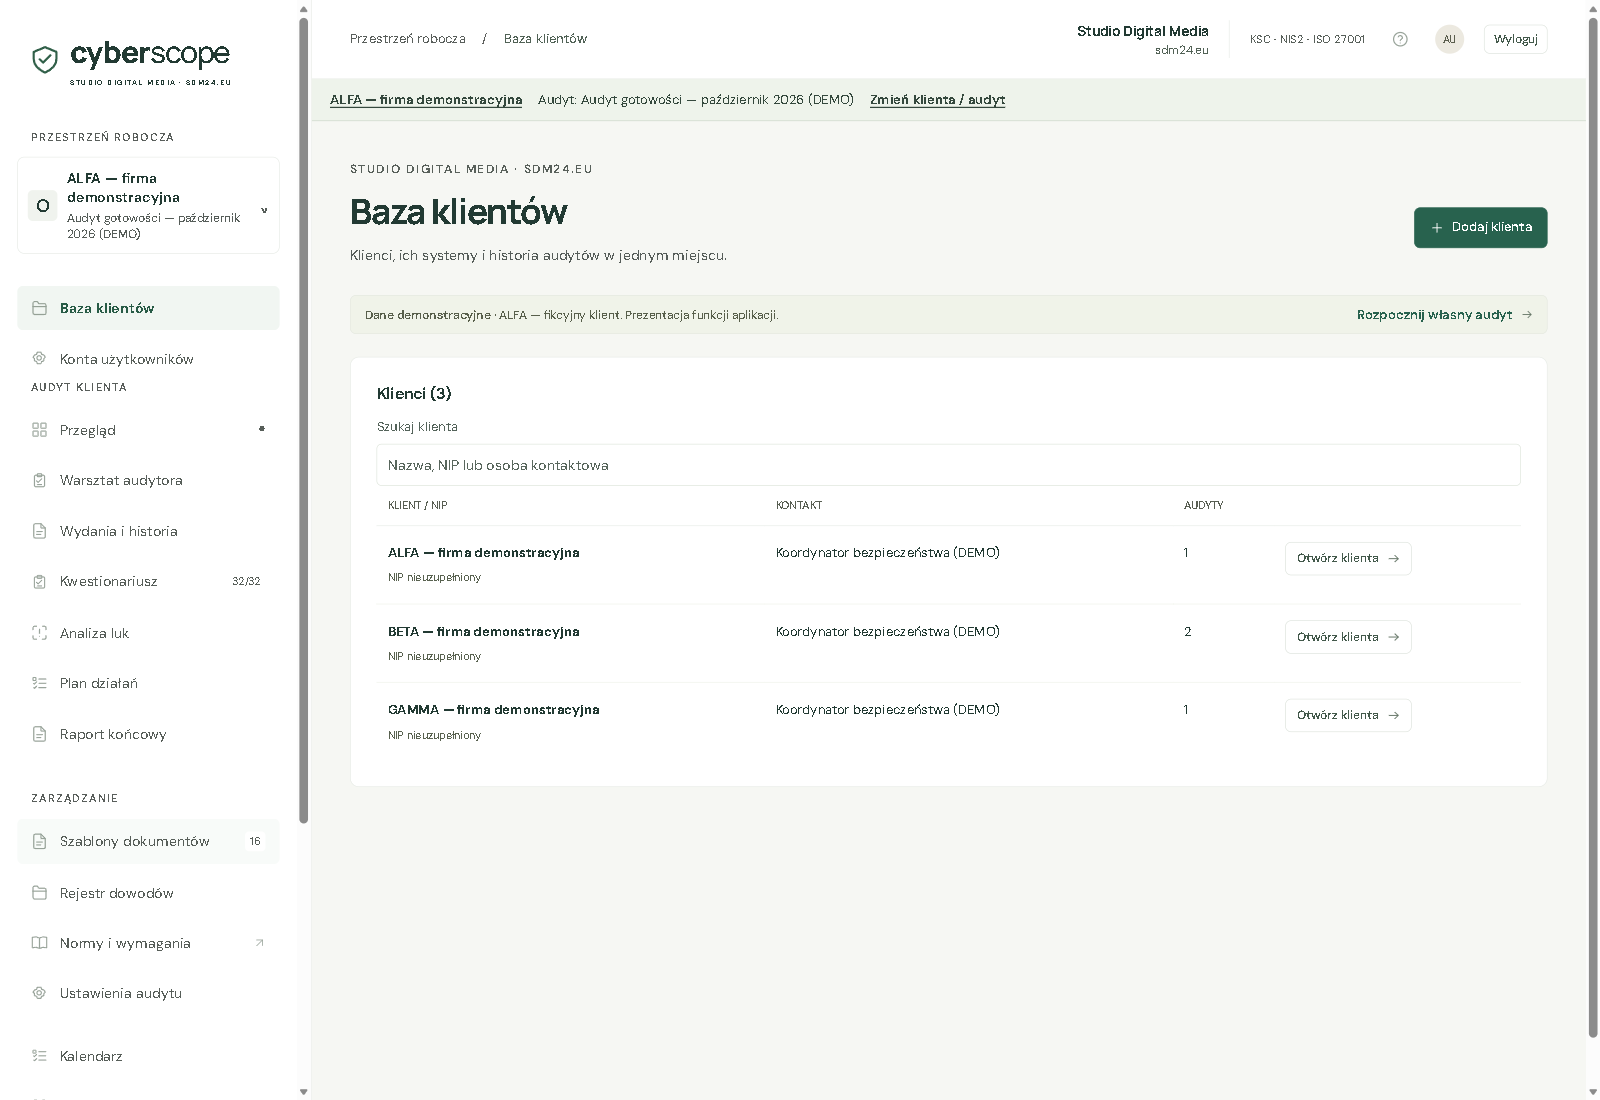
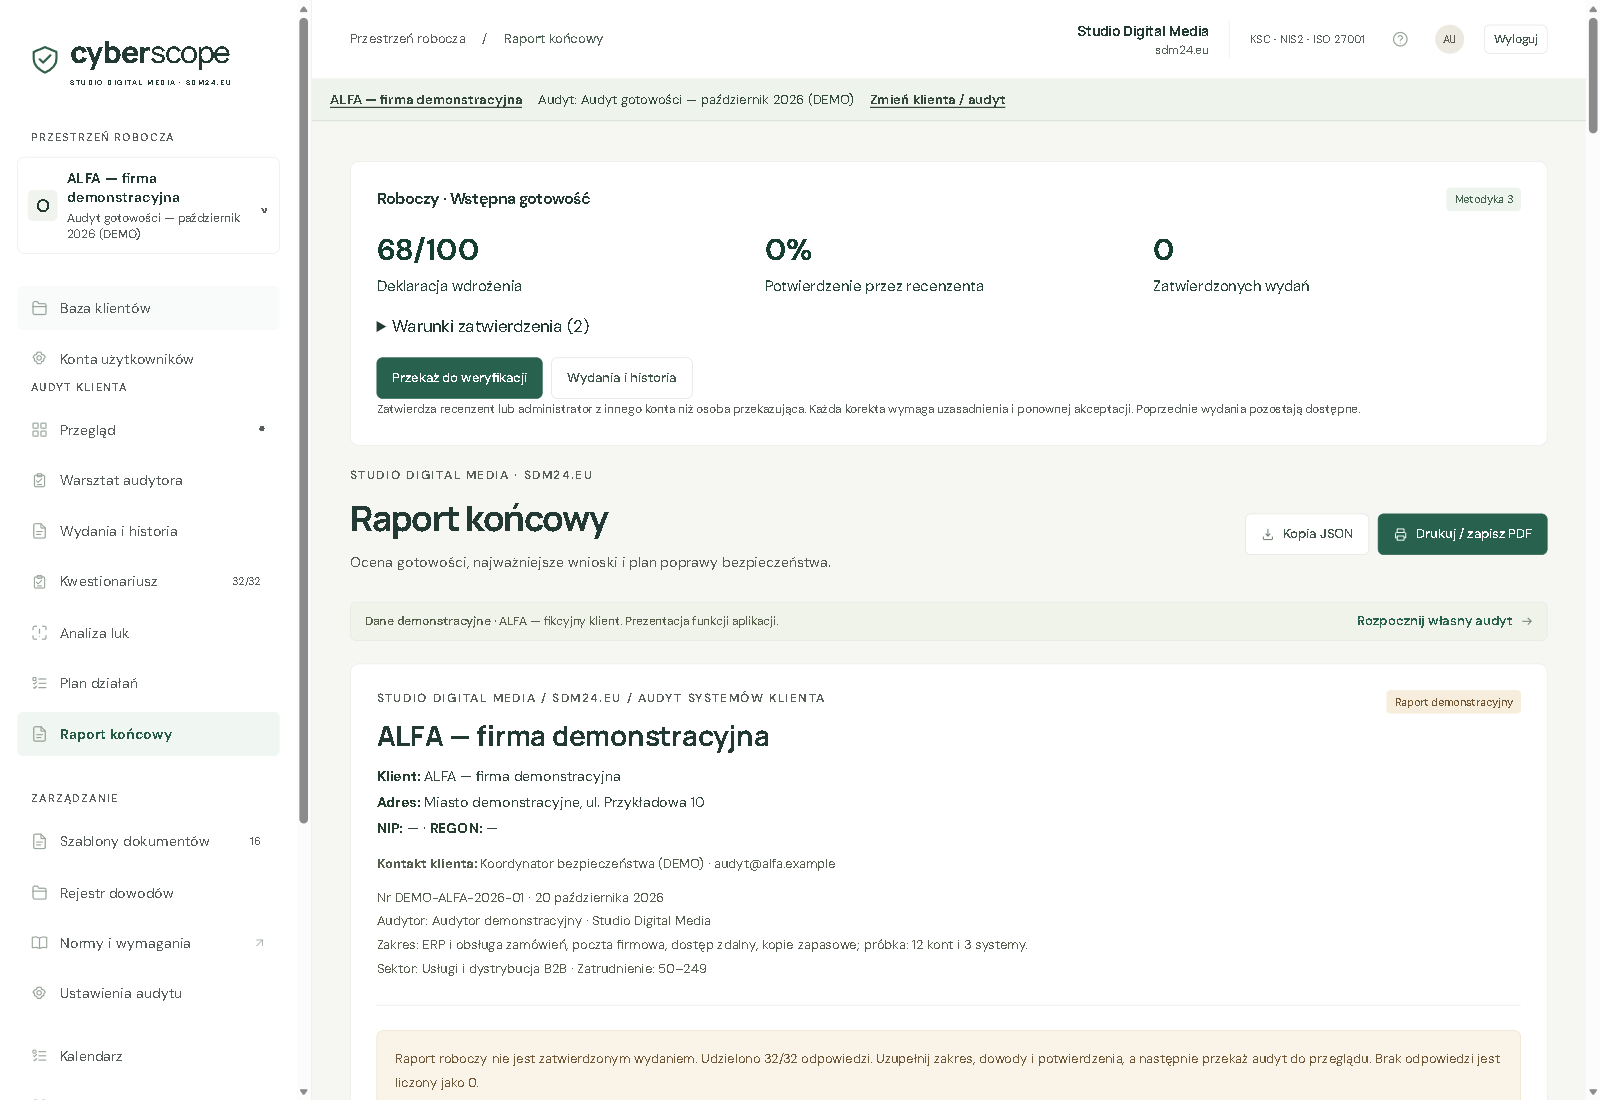
Wybierz klienta, systemy, profil audytu i kryteria badania.
Wprowadź odpowiedzi, ustalenia i odniesienia do dowodów.
Przypisz ryzyka, zadania, właścicieli i warunki odbioru.
Przekaż wyniki do przeglądu i przygotuj wydanie PDF.
Środowisko pod Twoją kontrolą
CyberScope działa w środowisku PHP/MariaDB, również na VPS zarządzanym przez Virtualmin. Konta i role pozwalają przypisać użytkowników do właściwych klientów. Dostęp po zalogowaniu, MFA i zarządzanie sesjami wspierają pracę zespołu.
CyberScope wspiera pracę audytora. Nie jest automatycznym skanerem ani certyfikatem zgodności; szablony i kryteria trzeba dostosować do organizacji.
Dla przedsiębiorstw porządkujących ocenę bezpieczeństwa oraz zespołów audytowych i doradczych obsługujących wielu klientów.
Nie. CyberScope pomaga prowadzić audyt i dokumentować jego wyniki. Audytor wprowadza ustalenia, a testy techniczne wykonuje uzgodnionymi narzędziami.
Nie. Macierze wymagań pomagają porządkować ocenę i dowody. Właściwy zakres wymagań oraz wnioski ustala audytor; wynik i szablony nie są certyfikatem zgodności.
Tak. Formularze i raporty uwzględniają dane organizacji oraz zakres badania. Dokumenty można zapisać jako PDF, a wydania zachować w historii.